投資家向けお問い合わせ
デモのご依頼

製品資料をダウンロード
Cybeats Marketplaceの資料をダウンロード
製品資料をダウンロード
SBOM Studio



SBOM(ソフトウェア部品表):SBOM Studio
Gartnerの推計によると、現代のソフトウェアの80%を超えるものが、製品設計にオープンソースソフトウェア(OSS)のライブラリや、上流のサードパーティサプライヤーが提供するコンポーネントを取り入れています。こうした既製のコンポーネントは生産性を高め、開発期間を短縮しますが、最終製品にリスクをもたらすことにもなります。他のソフトウェアモジュールと同様に、これらの構成要素にも、時間の経過とともに脆弱性が明らかになることがあります。その結果、ソフトウェア製品全体のセキュリティが低下し、継続的なリスク監視の必要性が一層高まります。

ソフトウェア開発ライフサイクル(SDLC)のあらゆる段階で、Cybeatsはソースコードにアクセスできない場合でも、ソフトウェアのSBOMから特性と属性を抽出できます。これにより、ソフトウェアコンポーネントの品質とセキュリティについて深い知見を提供します。
SBOM Studioで管理する、ソフトウェアのセキュリティライフサイクル
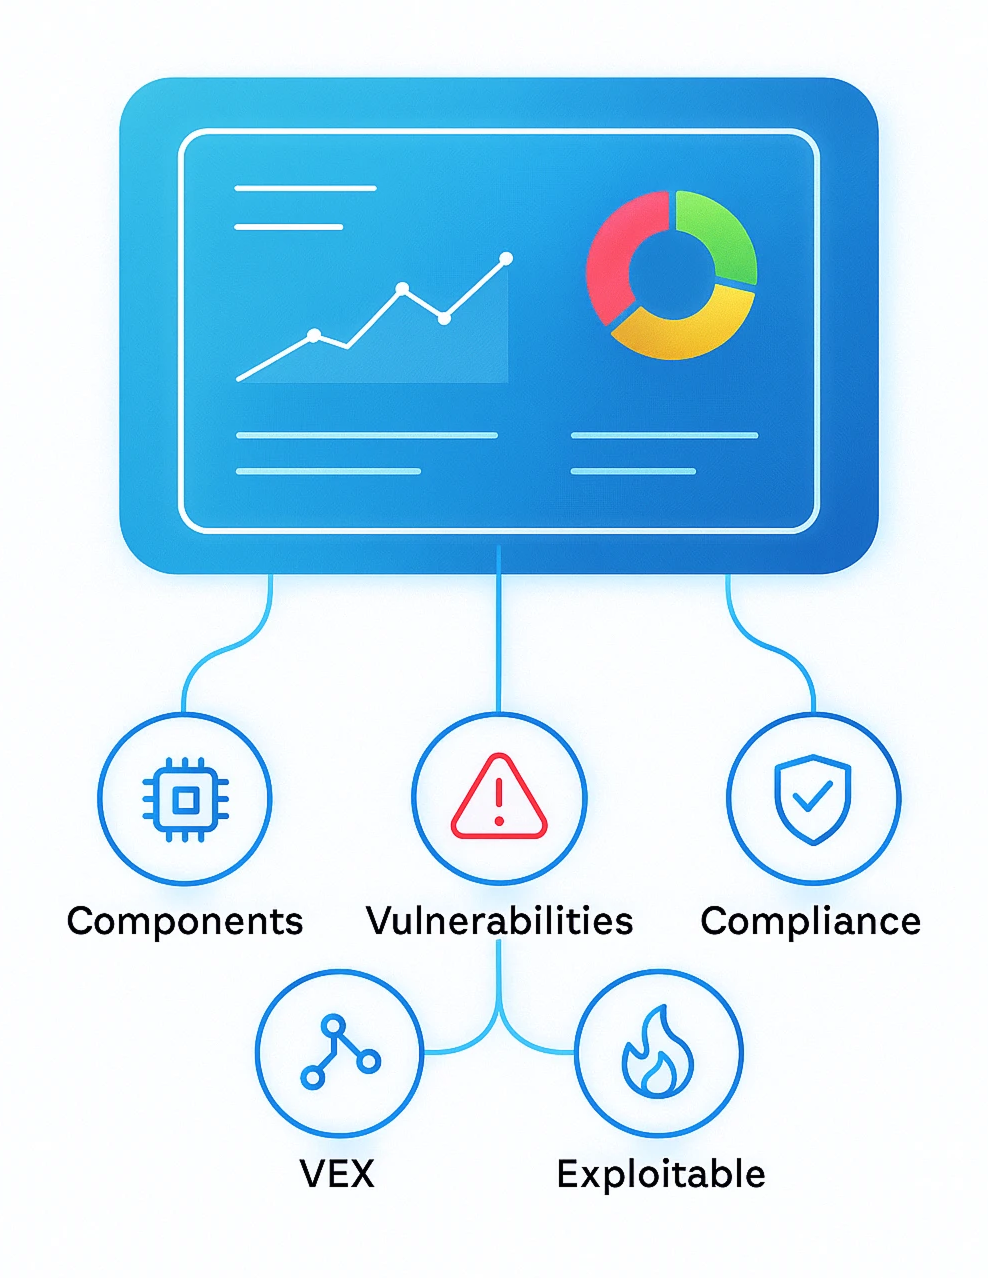
Cybeats SBOM Studioは、自社ソフトウェアに不可欠な要素であるサードパーティコンポーネントを把握し、追跡するためのエンタープライズ向けソリューションです。SBOM Studioを使えば、保有しているものとその出所を記録できます。また、ソフトウェアのライフサイクル全体にわたってセキュリティ態勢の低下を防ぐための保守を計画できます。

主な機能

規制によってSBOMは義務化されつつあり、違反には罰金が科されます。製造者は、出荷する製品のSBOMを作成し、規制当局の求めに応じて提出しなければならなくなります。米国では、FD&C Act第524B条により、サイバーデバイスの市販前申請にSBOMを含めることがすでに義務付けられています。
こうしたリスクを軽減するための第一歩は、サプライヤーから自社のサプライチェーンに入ってくるすべてのソフトウェアを検査できるようにすることです。安全性とセキュリティが最も重視される業界では、複数階層のソフトウェアサプライチェーンの品質を確保するために、すべてのサードパーティのファイルを手作業で検査することは、経済的に現実的ではありません。
今こそ、SBOMを管理・共有する仕組みを整え、ビジネス上の優位性を築くときです。

組織には、ソフトウェアを迅速に反復開発し、提供することが求められています。文書化されたSBOMがあれば、製品ライフサイクル全体にわたるサイバーセキュリティのコストを予測できます。これにより、企業はセキュリティ上の脅威に対して優位を保てるよう、適切に予算を立ててリソースを配分できます。顧客からは、脆弱性レビューにかかる時間が1日から1時間未満に短縮されたこと、OSSプロジェクトの脆弱性分析と優先付けにかかる時間をプロジェクトあたり約500時間削減できたことが報告されています。

顧客とのSBOMの共有と、テクノロジープロバイダーからのSBOMの受領を通じて、ソフトウェアサプライチェーン全体に透明性をもたらし、信頼を築きます。自社製品に内在するリスクを即座に把握し、必要に応じて軽減できます。
SBOM Studioが必要な組織と担当者
SBOM Studioは、組織のあらゆる階層に、それぞれ必要な視点をもたらします。経営層や管理職には概要レベルのデータと指標を、ソフトウェア開発者には細部まで踏み込んだ情報を提供します。SBOM Studioは、自社で開発・出荷するソフトウェアと、その中に含まれるサードパーティコンポーネントのために設計されています。購入して運用するソフトウェアについては、SBOM Consumerをご覧ください。SBOM Studioの活用でメリットを得られるのは、どのような組織や担当者でしょうか。

産業用制御システム(ICS)のインフラに対するサイバーリスクを低減し、ICSのサイバーセキュリティ規格に準拠する必要があるICS環境。

出荷するすべてのデバイスに搭載されたソフトウェアを追跡し、パッチを適用する必要があるOT(制御技術)機器メーカー。

FD&C Act第524B条に基づき、サイバーデバイスの市販前申請に、SBOMと、市販後の脆弱性を監視し対処するための計画を含める必要がある医療機器メーカー。

さまざまなハードウェアデバイスに組み込まれたコードを含め、あらゆるソフトウェア製品のセキュアな設計と継続的な稼働を確保しなければならない開発者、プロダクトマネージャー、セキュリティ責任者。

自社のソフトウェア製品に内在するリスクと、将来の保守コストを十分に把握したい企業の経営層。

米軍または米国政府機関に、ソフトウェア製品、機器、またはソフトウェアを組み込んだデバイスを販売している、または販売を予定しているすべてのエンティティ(大統領令(Executive Order 14028)への準拠)。

ソフトウェアを内製し、すべての製品リリースを一元的に記録する必要がある企業や政府機関。

自社で完全には管理できないサードパーティコンポーネントやOSSコンポーネントを基にソフトウェアを構築し、出荷しているすべてのチーム。
SBOM Studio:よくある質問
SBOM StudioによるProduct Release SBOM(製品リリースのSBOM)、変更不可のコミット、フォーマット、VEXの管理方法についてお答えします。

SBOM Studioとは何ですか?
変更不可のコミットそのものがコンプライアンスの成果物となる、SBOM管理プラットフォームです。Product Release SBOMを変更不可のコミットとして記録し、サプライチェーンインテリジェンスで情報を付加したすべてのコンポーネントと、それらに影響する脆弱性を表示します。また、公開したコミットを誰が受け取るかを制御します。

すでにSBOMを生成している場合でも、SBOM管理プラットフォームは必要ですか?
はい、必要です。そもそも難しいのは生成ではないからです。多くのチームはすでにSBOMを生成していますが、それをリポジトリや共有ドライブ、SharePointに置いたままにし、中身を二度と確認しません。ファイルは存在していても、そこに記述されたリスクは読まれないままです。
SBOM Studioは、SBOMに含まれるすべてのコンポーネントの構成を把握し、そのコンポーネントデータに継続的に情報を付加して、一つひとつに影響する可能性のある脆弱性を追跡します。監視対象のプロジェクトを選択すると、Cybeatsがそれらを1時間ごとに再チェックします。これが、SBOMの統合管理基盤がもたらすものです。

Dependency-Trackを運用している場合でも、SBOM Studioは必要ですか?
はい、必要です。違いは機能の一覧ではなく、データにあります。Dependency-Trackは、CycloneDXを取り込み、公開された脆弱性情報源とコンポーネントを照合するOWASPのオープンソースプラットフォームです。SBOM StudioはCycloneDXとSPDXを取り込んだうえで、サプライヤーのデータを使える状態にする作業を行います。Quality Analysis(品質分析)は受け取ったコンポーネントデータの問題点を指摘し、Autocorrection(自動修正)はそのままでは使えないSBOMを修復します。
その後、すべてのコンポーネントに、Cybeatsのデータレイクからサプライチェーンインテリジェンスが付加されます。さらに、プラットフォーム全体が、数千件のProduct Release SBOMを扱うエンタープライズ規模で稼働するよう設計されており、公開した各Product Release SBOMは管理された形で共有できます。

SBOM Studioは、どのSBOMフォーマットの生成と取り込みに対応していますか?
コミットはCycloneDX 1.6と1.7、SPDX 2.3と3.0.1を生成します。取り込みの対応範囲はより広く、CycloneDXは1.2から1.7まで、SPDXは2.2から3.0.1までです。そのため、サプライヤーから受け取った古いファイルも読み込めます。
サプライヤーからコンポーネントの一覧がCSVやExcelのシートで届いた場合も、行き詰まることはありません。Cybeatsが開発・保守するオープンソースの変換ツールであるcsv2cdxが、そのスプレッドシートを有効なCycloneDX形式のSBOMに変換し、他のSBOMと同じように取り込めるようにします。EU CRAが求めるフォーマットとデータフィールドについては、EU CRAのSBOM要件をご覧ください。

SBOMのコンポーネントデータが不完全または破損している場合は、どうなりますか?
Quality Analysisが問題を指摘し、Autocorrectionが修復します。Quality Analysisは、SBOMに記載されたコンポーネントデータの問題を報告します。また、Cybeatsが長年かけて構築したAutocorrectionの修復モジュールにより、そのままでは使えないSBOMもプラットフォームに取り込めます。この2つの機能は、StudioとConsumerの両方に共通して備わっています。

SBOMはどのくらいの頻度で更新すべきですか?
CISAの2026年版最小要素が推奨しているとおり、SBOMはビルドやリリースのたびに更新し、誤りがあれば修正してください。SBOM Studioでは、Product SBOM(製品SBOM)を必要なだけ何度でも更新できます。すべてのバージョンは変更不可のコミットとなり、公開するまで顧客には届きません。また、各顧客がアクセスできる範囲は、Product SBOMとVEXのダウンロードから閲覧のみまで、きめ細かく制御できます。

VEXドキュメントはどのように発行しますか?
必要に応じて生成し、Product Release SBOMと対になる別ファイルとして発行します。SBOMは変更不可で、製品に何が含まれているかを示します。VEXは、そこに含まれる脆弱性のうち、実際に悪用可能なものを示します。
VEXドキュメントが正しいのは、作成された時点においてのみです。生成した数分後に、新しい脆弱性が報告されることもあります。そのため、VEXは一度保管すれば終わりの静的な成果物ではなく、動的なものとして扱う必要があります。SBOM Studioは必要に応じてVEXを生成し、サプライヤーからのVEXもインポートします。

新しいCVEの影響を受ける自社製品はどれですか?
CVEを検索すると、影響を受けるコンポーネントを搭載して出荷している製品リリースを、SBOM Studioが表示します。製品リリースに関連付けられたすべての監視対象プロジェクトについて、全コンポーネントが脆弱性情報と照合されます。そのため、手作業で突き合わせなくても、該当する製品とバージョンが具体的に示されます。

SBOMを顧客と共有する最も安全な方法は何ですか?
メールの添付ファイルではなく、SBOM StudioのSharing Portalを使う方法です。SBOMがファイルとして外部に出てしまうと、誰が保有し、誰が転送し、誰が読んだかを管理できなくなります。Sharing Portalでは、認証済みの顧客は、アクセスを許可された公開済みのProduct SBOMのみを閲覧できます。また、顧客ごとに、SBOMのダウンロード、脆弱性の閲覧とVEXのダウンロード、閲覧のみのいずれを許可するかを、きめ細かく制御できます。アクセスはいつでも取り消すことができ、すべての操作が記録されます。
マシンツーマシン(M2M)での交換については、Ecma TC54で標準化が進められているOWASPの仕様であるTransparency Exchange APIへの対応が、概念実証(PoC)段階にあります。

FDAは医療機器にSBOMを求めていますか?
はい、サイバーデバイスについては求めています。FD&C Act第524B条(b)(3)は、製造者に対し、商用、オープンソース、既製(OTS)のソフトウェアコンポーネントを網羅したSBOMの提供を義務付けています。また、FDAの2026年2月の市販前ガイダンスは、各コンポーネントのサポートレベル(level of support)とサポート終了日も求めています。

AI製品のAIBOM(AI部品表)は、どのように管理しますか?
SBOMと同じ方法で管理し、AIモデルとデータセットをカタログで扱います。SBOM Studioは、OWASP AIBOM Generatorで作成したファイルを含め、CycloneDXまたはSPDX形式のAIBOMを取り込み、同じ制御のもとで監視・共有します。

SBOM StudioはCBOMとHBOMに対応していますか?
はい、両方に対応しています。そのため、すべての製品のソフトウェア、AI、暗号関連、ハードウェアのインベントリーを、4つのプラットフォームに分けることなく、1つのプラットフォームで管理できます。HBOMにはハードウェアとドライバーの専用カタログがあり、CBOMには暗号関連資産の専用カタログがあります。
CBOM(暗号部品表)は、製品が使用するアルゴリズムや鍵を一覧化します。これにより、移行が必要になる前に、量子コンピュータによるリスクにさらされているものを特定できます。HBOM(ハードウェア部品表)は、製品の動作基盤となるチップ、無線モジュール、プロセッサーを対象とします。

Magic Linkとはどのようなもので、SBOMをどのように補完しますか?
Magic Linkは、パッケージのリンクだけで、SBOMに不足しているOSSパッケージを追加し、SBOMの補完を支援します。npm、Maven、PyPI、GitHub、またはその他10種類のパッケージソースのリンクを貼り付けると、名前、製造者、サプライヤー、利用可能なバージョンを取得し、選択したバージョンをPackage Catalogまたはソフトウェアのバージョンに追加します。Cybeatsのエンリッチメント(情報の付加)は、データが存在する場合は、ライセンス、CPE、ハッシュ値、EOL日などの不足しているフィールドを補完します。また、既知の脆弱性を深刻度別に確認できるため、パッケージを使って開発する前の設計段階で、そのパッケージを評価できます。
脆弱性のライフサイクル管理について詳しく知りたい方へ
メールアドレスを入力すると、Cybeatsからのマーケティングメールの受信に同意したことになります。これらのメールの配信はいつでも停止できます。詳しくは、当社のプライバシーポリシーをご覧ください。

SBOMのライフサイクル管理

Cybeatsのセキュリティプラットフォームの動作を、今すぐご覧ください
脆弱性レビューにかかる時間を、1日から1時間未満に短縮しました。今では真っ先に頼るツールであり、限られたセキュリティリソースを次にどこへ集中させるべきかがわかるようになりました。


SBOM Studioにより、当社ではOSSプロジェクトの脆弱性分析と優先付けにかかる時間を、プロジェクトあたり約500時間削減できています。