2026年9月11日に適用開始

EU CRAのSBOM義務と第14条の報告義務への対応機能を、SBOM Studioに搭載

欧州サイバーレジリエンス法(EU CRA、規則(EU)2024/2847)は、デジタル要素を有する製品をEU市場で販売する製造者に対し、2026年9月11日から、積極的に悪用された脆弱性(actively exploited vulnerability)を24時間以内に報告することを求めています。
これは、自社製品の脆弱性のうち、悪意のある者がシステムの所有者の許可なくそのシステム内で悪用したという信頼できる証拠があるものを指します。
2027年12月11日からは、製造者は機械判読可能なSBOM(ソフトウェア部品表)も維持する必要があります。

必要なのは、EU CRAの新たな解説ではありません。準備を整えることです。

2024年12月10日

発効
EU CRAがEUの法律となりました。経過期間が始まりました。

2026年9月11日

報告義務(第14条)
2026年9月11日から、積極的に悪用された脆弱性と重大なインシデントを、ENISAおよび自社を管轄するCSIRTに報告する必要があります。すでに上市されている製品も対象です。

2027年12月11日

全面適用(附属書I)
必須サイバーセキュリティ要件、SBOM義務、適合性評価、CEマーキングがすべて適用されます。

EUに拠点がない企業ですか?それでもEU CRAは適用されます。

本社がEU域外にある場合も、EU CRAは適用されますか?はい、適用されます。EU CRAの適用は、本社の所在地ではなく、製品を販売する場所で決まります。製品がEUの顧客に届くのであれば、同じSBOM義務と第14条の報告義務を負います。
EU域内に本社を置く場合
SBOM、セキュア・バイ・デザイン、第14条に基づく報告を含め、EU CRAが全面的に適用されます。
EU域外からEU市場へ販売する場合
EU CRAは、所在地にかかわらず適用されます。製品がネットワークに接続し、EUの顧客に届くのであれば、同じ義務が適用されます。
EUの販売業者を通じて販売する場合
EU CRAは、まず自社に適用されます。EUの販売業者は、製品を販売する前に、CEマーキングと、自社が販売業者に提供すべき情報および文書(ユーザー向けの説明書、サポート期間の終了日、EU適合宣言書など)を確認しなければなりません。製品、または製造者である自社の脆弱性処理プロセスが附属書Iに適合していないと考える理由がある間は、販売業者はその製品を販売してはなりません(第20条)。

リスクを負うチームのために設計

EU CRAの期限に間に合わなかったときに責任を問われるのは、製品セキュリティ責任者、CSO、そして製品セキュリティおよびガバナンス部門のリーダーです。本社がEU域内にある企業でも、EU市場へ製品を販売する企業でも、SBOM Studioはこうした責任者に、ガバナンスの効いたSBOMの統合管理基盤と、すぐに提出できる第14条の報告書を提供します。

製造業・
産業分野

EU全域で販売または導入されるOT(制御技術)システム、産業用コントローラー、コネクテッド機器。

IoT(モノのインターネット)

消費者向けおよび産業用のコネクテッドデバイス。製品ポートフォリオの中で、インベントリーの整備が最も遅れていることが多い製品です。

通信・
ネットワーク

サポート期間の長いネットワークインフラおよび通信機器。

ソフトウェア・
テクノロジーベンダー

SBOMが単なるベストプラクティスではなく法的な要件となった、スタンドアロンソフトウェアおよびプラットフォームのプロバイダー。

自動車分野

型式承認を受けた車両は、規則(EU)2019/2144により適用除外です。アフターマーケット品および型式承認を受けていないコンポーネントは、EU CRAの対象です。

医療機器

医療機器はMDRおよびIVDRの対象です。コンパニオンアプリや、医療機器に該当しないソフトウェアは、EU CRAの対象です。いずれもSBOMが必要です。

‍時間切れになる前に打つべき5つの手

統合管理基盤は1つ。24時間の期限も1つ。
EU CRAの技術的な要件は、2つの日付に対応する2つの事項に集約されます。2026年9月11日からの第14条に基づく報告と、2027年12月11日からの附属書Iに基づく、ガバナンスの効いたSBOMの統合管理基盤です。
そのSBOMの中身としてEU CRAが求めるもの、すなわち形式、深さ、BSIが定める10項目の必須データフィールドについては、EU CRAのSBOM要件にまとめています。

SBOM Studio(統合管理基盤)

多くのチームでは、SBOMがビルドパイプライン、スプレッドシート、ベンダーからのメールに散在しています。SBOM Studioは、コンポーネント単位とプロジェクト単位のSBOMを、規制当局が求める機械判読可能な形式で、ガバナンスの効いた1つの製品SBOMに統合します。この製品SBOMは、ポートフォリオ全体で継続的に維持され、最新の脆弱性データと照合されます。

ガバナンスの効いた製品SBOMは、2027年12月11日から適用されるEU CRA附属書I第II部(1)を満たします。また、製品のサポート期間中に市場監視当局が提出を求めることができるのも、この製品SBOMです。
CycloneDX
SPDX
EU CRA附属書I
BSI TR-03183-2
CISAの2026年版最小要素
SBOM Studioを詳しく見る

Raven(アドオン)

Ravenは、脆弱なコードパスが自社のビルド内で実行され得るかを確認し、根拠を示したVEXステートメントを返し、そのエビデンスを監査証跡に記録します。こうして、24時間以内に報告できるようになります。
Ravenを詳しく見る
Raven(SBOM StudioのアドオンであるAIインテリジェンスレイヤー)
2026年9月11日から適用中

SBOM Studioが第14条の報告書を準備

EU CRA第14条は、製造者に対し、積極的に悪用された脆弱性を認識してから24時間以内に、ENISAおよび管轄するCSIRTへ通知することを求めています。

SBOM Studioは、SBOMに含まれるすべてのコンポーネントを、脅威情報、KEV(悪用が確認された既知の脆弱性)への掲載状況、悪用の指標、パッチの適用状況と継続的に照合します。脆弱性にフラグを付けるのは、自社製品において悪意のある者による悪用が行われたという信頼できる証拠がある場合だけです。理論上の弱点や、自社製品以外での悪用ではフラグは付きません。この認識の時点から第14条の期限が起算され、SBOM Studioは直ちに報告ワークフローを開始します。

報告書は、ENISAの単一報告プラットフォーム(SRP)の項目ごとに対応付けられています。一から作成するのではなく、あらかじめ取りまとめられ、確認して提出できる状態で用意されます。

第14条は、製品のセキュリティに影響を及ぼす重大なインシデントも対象としており、その期限は別途起算されます。この機能が対象とするのは、積極的に悪用された脆弱性(AEV)です。
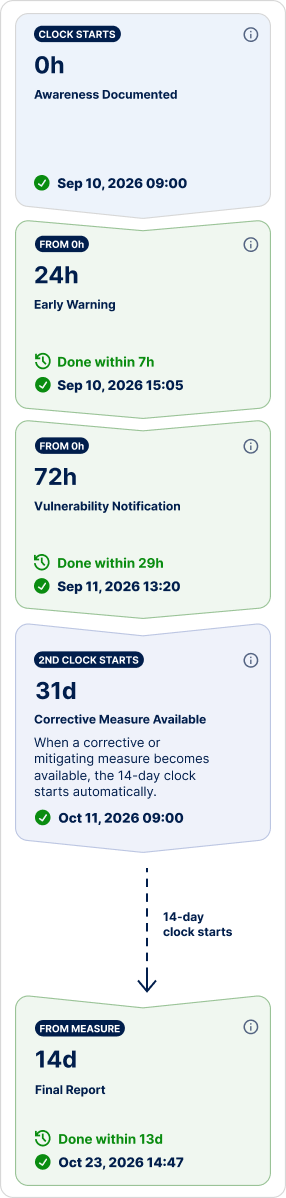
第14条の報告タイムラインの例:認識の記録(0時間)、早期警告(24時間)、脆弱性通知(72時間)、是正措置の提供開始、その14日後の最終報告書第14条の報告タイムラインの例:認識の記録(0時間)、早期警告(24時間)、脆弱性通知(72時間)、是正措置の提供開始、その14日後の最終報告書
デモを依頼する

SBOMを義務付ける規制は、EU CRAだけではありません。

EU CRA、EU MDR、FDA第524B条、IEC 62443、NIS2、ISO/SAE 21434、そして2026年版のSBOM最小要素は、いずれも根本的には同じもの、つまり証明可能なコンポーネントのインベントリーを求めています。Cybeatsの規制トラッカーは、業界や法域をまたいでSBOMと脆弱性管理の要件を整理しており、国やセクターで絞り込めるほか、公式の情報源へのリンクも掲載しています。
規制トラッカーを詳しく見る
EU CRA用語集

SBOM(ソフトウェア部品表)

SBOMとは、製品に含まれるコンポーネントの機械判読可能なインベントリーであり、通常はCycloneDX形式またはSPDX形式で作成されます。EU CRAの報告義務と開示義務は、このSBOMを土台としています。

積極的に悪用された脆弱性

積極的に悪用された脆弱性とは、特定の製品に対する実環境での悪用について、信頼できる証拠がある脆弱性です。EU CRAでは、これが第14条に基づく24時間の報告期限の起点となります。

欧州サイバーレジリエンス法

欧州サイバーレジリエンス法(規則(EU)2024/2847)は、デジタル要素を有する製品を対象とするEUの水平的なサイバーセキュリティ法で、セキュア・バイ・デザイン、SBOM、脆弱性報告に関する義務を定めています。

SBOMの統合管理基盤

SBOMの統合管理基盤とは、製品ポートフォリオ全体のすべてのSBOMを対象とする、ガバナンスが効き、監査に対応できる、信頼できる唯一の情報源です。脆弱性データと継続的に照合されます。1つのビルドを記述する生成ツールや、ファイルを保管するリポジトリとは異なります。

第14条に基づく報告

第14条は、2026年9月11日から、積極的に悪用された脆弱性と重大なインシデントをENISAおよび管轄するCSIRTに報告することを製造者に求める、EU CRAの規定です。早期警告は24時間以内、詳細な通知は72時間以内、最終報告書は是正措置または緩和措置が利用可能になってから14日以内です。重大なインシデントの期限は別途起算され、最終報告書は1か月以内です。

CEマーキング

CEマーキングは、製品がEU CRAの要件を満たしていることを示す適合マークであり、EU市場に上市する前に必要です。

EU CRAと第14条に基づく報告:よくある質問

EU CRAそのものと、その日程、適用範囲、罰則についてお答えします。SBOMの詳細については、EU CRAのSBOM要件をご覧ください。

欧州サイバーレジリエンス法(EU CRA)とは何ですか?

デジタル要素を有する製品を対象とする、EU初の水平的なサイバーセキュリティ法です。セキュア・バイ・デザインの要件、SBOM義務、積極的に悪用された脆弱性の報告に関する規則を定めており、2024年12月10日に発効しました。

EU CRAの報告義務はいつから始まりますか?

第14条の報告義務は、2026年9月11日から適用されています。同日以降、積極的に悪用された脆弱性と重大なインシデントは、認識してから24時間以内に、ENISAおよび自社を管轄するCSIRTに報告する必要があります。

EU CRAは誰に適用されますか?

企業の所在地にかかわらず、EUで販売されるコネクテッド製品の製造者、輸入業者、販売業者です。第14条に基づく報告は、すでに上市されている製品も対象としますが、EU CRAのその他の規定がそれらの製品に及ぶのは、2027年12月11日以降に実質的な改変が行われた場合に限られます。

EU CRAに違反した場合の罰則はどのようなものですか?

罰則は、どの義務に違反したかによって異なります。附属書Iの必須サイバーセキュリティ要件(SBOMに関する要件および脆弱性処理要件を含む)、または第13条および第14条の製造者の義務(第14条に基づく報告義務を含む)に違反した場合、制裁金の上限は1,500万ユーロ、または違反者が事業者である場合は前会計年度の全世界年間売上高の2.5%のいずれか高い方です。輸入業者および販売業者の義務を含む、その他の所定の義務に違反した場合の上限は、同じ基準で1,000万ユーロまたは2%です。要求に応じてノーティファイドボディ(通知機関)または市場監視当局に不正確、不完全または誤解を招く情報を提供した場合の上限は、同じく500万ユーロまたは1%です。本回答は法的助言ではありません。自社が負う可能性のあるリスクについては、法律専門家にご確認ください。

EU CRA第14条とは何ですか?

製造者に対し、積極的に悪用された脆弱性と重大なインシデントを、段階的な期限に沿って報告するよう求める規定です。期限は、24時間以内の早期警告、72時間以内の詳細な通知、是正措置または緩和措置が利用可能になってから14日以内の最終報告書です。重大なインシデントの期限は別途起算され、最終報告書は通知から1か月以内です。

EU CRAは、すでに上市されている製品にも適用されますか?

はい。2026年9月11日に適用が始まった報告義務は、新たにリリースされる製品だけでなく、すでにEUで販売されている製品にも適用されます。2027年12月の全面適用日よりも、かなり早い段階からの適用です。

SBOMとは何ですか?EU CRAはなぜSBOMを求めているのですか?

ソフトウェア製品に含まれるコンポーネントの、機械判読可能なインベントリーです。EU CRAは、少なくとも最上位レベルの依存関係を対象とするSBOMを求めています。これにより、新たな脆弱性が自社に影響するかどうかを数分以内に判断できます。それは、24時間の期限に対応するための前提条件です。形式、深さ、バージョンごとのルールについては、EU CRAのSBOM要件をご覧ください。

SBOM Studioは、EU CRA以外にも、ソフトウェアサプライチェーンセキュリティに役立ちますか?

はい。EU CRAの義務を満たす、ガバナンスの効いたSBOMの統合管理基盤、継続的な監視、VEXの生成は、そのままFDA第524B条、IEC 62443、その他のフレームワークへの対応にも役立ちます。そのため、EU CRAへの備えは、ほかの場面でも再利用できるインフラの上に築かれます。