


 投資家向けお問い合わせ
デモのご依頼

製品資料をダウンロード
34
Cybeats Marketplaceの資料をダウンロード

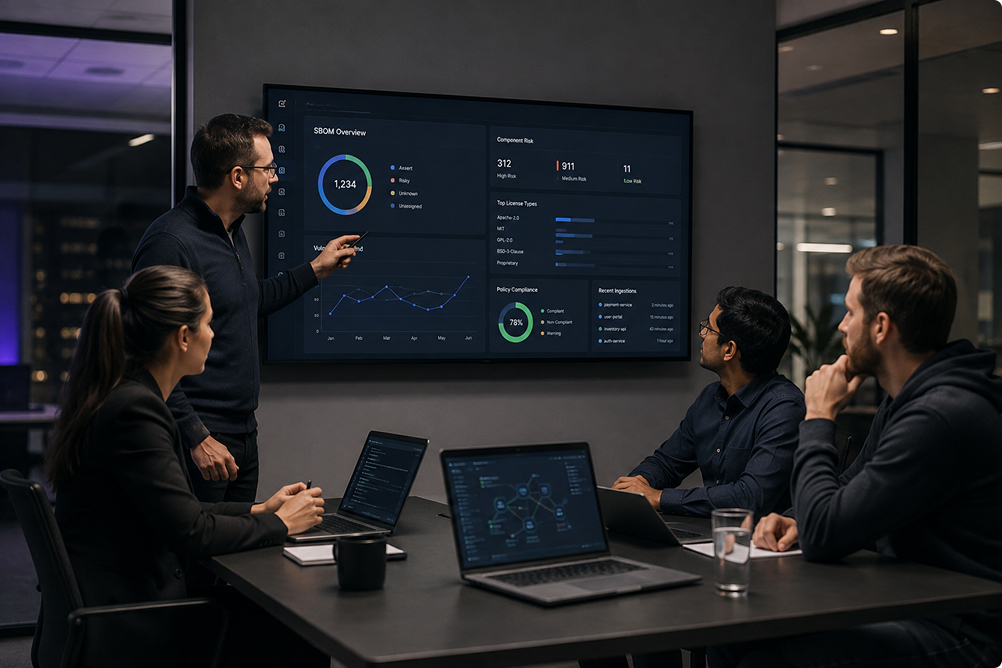
SBOMの統合管理基盤とは、製品やサプライヤーをまたいでSBOM(ソフトウェア部品表)を取り込み、管理し、監視し、共有する、ガバナンスの効いたプラットフォームです。SBOMを正確かつ監査に対応できる状態に保ち、継続的に更新することで、企業全体のソフトウェアサプライチェーンのリスク、コンプライアンス、影響範囲の分析、エビデンスについて、信頼できる唯一の情報源を提供します。




EU CRAは、積極的に悪用された脆弱性を認識してから24時間以内に、当局へ通知することを求めています。この基準を人の力だけで満たすことはできません。


